🛡️ Projekt vyvíjejí Matej Vrzala a Martin Vlach • Zvyšujeme bezpečnost softwaru pro-bono i profesionálně

Bezpečnost kódu řízená rozpočtem.
Určete cenu v PR/MR. My optimalizujeme audit.

Zvyšujeme bezpečnost softwaru pro-bono pro open-source ekosystémy a profesionálně pro vývojové týmy. Stačí napsat @budgetscan $0.50 --max-delay 5m do komentáře PR/MR: BudgetScan naplánuje hloubku skenu tak, aby se vešel do limitu i termínu, a z kreditu odečte jen to, co sken skutečně stál.

Raný přístup, na kterém ještě pracujeme. Open-source skener (nano-analyzer) už dnes funguje z příkazové řádky a můžete ho volat z vlastního CI (viz návod). Úloha pro merge requesty v GitLabu, GitHub Action a rozpočtový i časový governor jsou v privátním testování a sdílíme je v rámci raného přístupu. Kreditní balíčky si zatím koupit nelze a všechny cenové údaje jsou ilustrační. Máte dotaz nebo zájem o raný přístup? Napište nám.

Odhad nákladů & řízení rozpočtu

Zjistěte odhadovanou cenu skenu předem, než utratíte jediný cent, a nastavte tvrdé rozpočtové i časové stropy pro CI.

Krok 1 • Odhad předem $0.00 Zdarma

Modelujte náklady před spuštěním

Modul budget.py prozkoumá skenovatelné zdrojové soubory, odfiltruje testy a závislosti a odhadne tokenové náklady pro zvolený model a počet kol triáže bez jediného volání LLM:

# Prozkoumání souborů & odhad nákladů na tokeny:
python3 scan.py /path/to/repo --estimate
Krok 2 • Běhové stropy Pevný strop

Tvrdé stropy na rozpočet i čas běhu

V našem buildu pro raný přístup hlídá budget governor útratu i reálný čas běhu. Když se blíží časový limit, přestane plánovat novou práci a uloží částečný report bez zdržování CI:

# Audit se stropem $5.00 a maximální dobou běhu 5 minut:
python3 scan.py /path/to/repo \
  --budget-usd 5.00 --deadline 5m --triage-rounds 3
Krok 3 • Bot v PR komentářích Raný přístup

Spouštění přímo z Merge Requestu

Vývojáři a revieweři řídí hloubku auditu a termín přímo v komentáři; z týmového kreditního fondu se odečte pouze skutečně spotřebovaná částka:

# Komentář v GitLab MR nebo GitHub PR:
@budgetscan $0.50 --max-delay 5m

Interní workflow & Open-Source původ

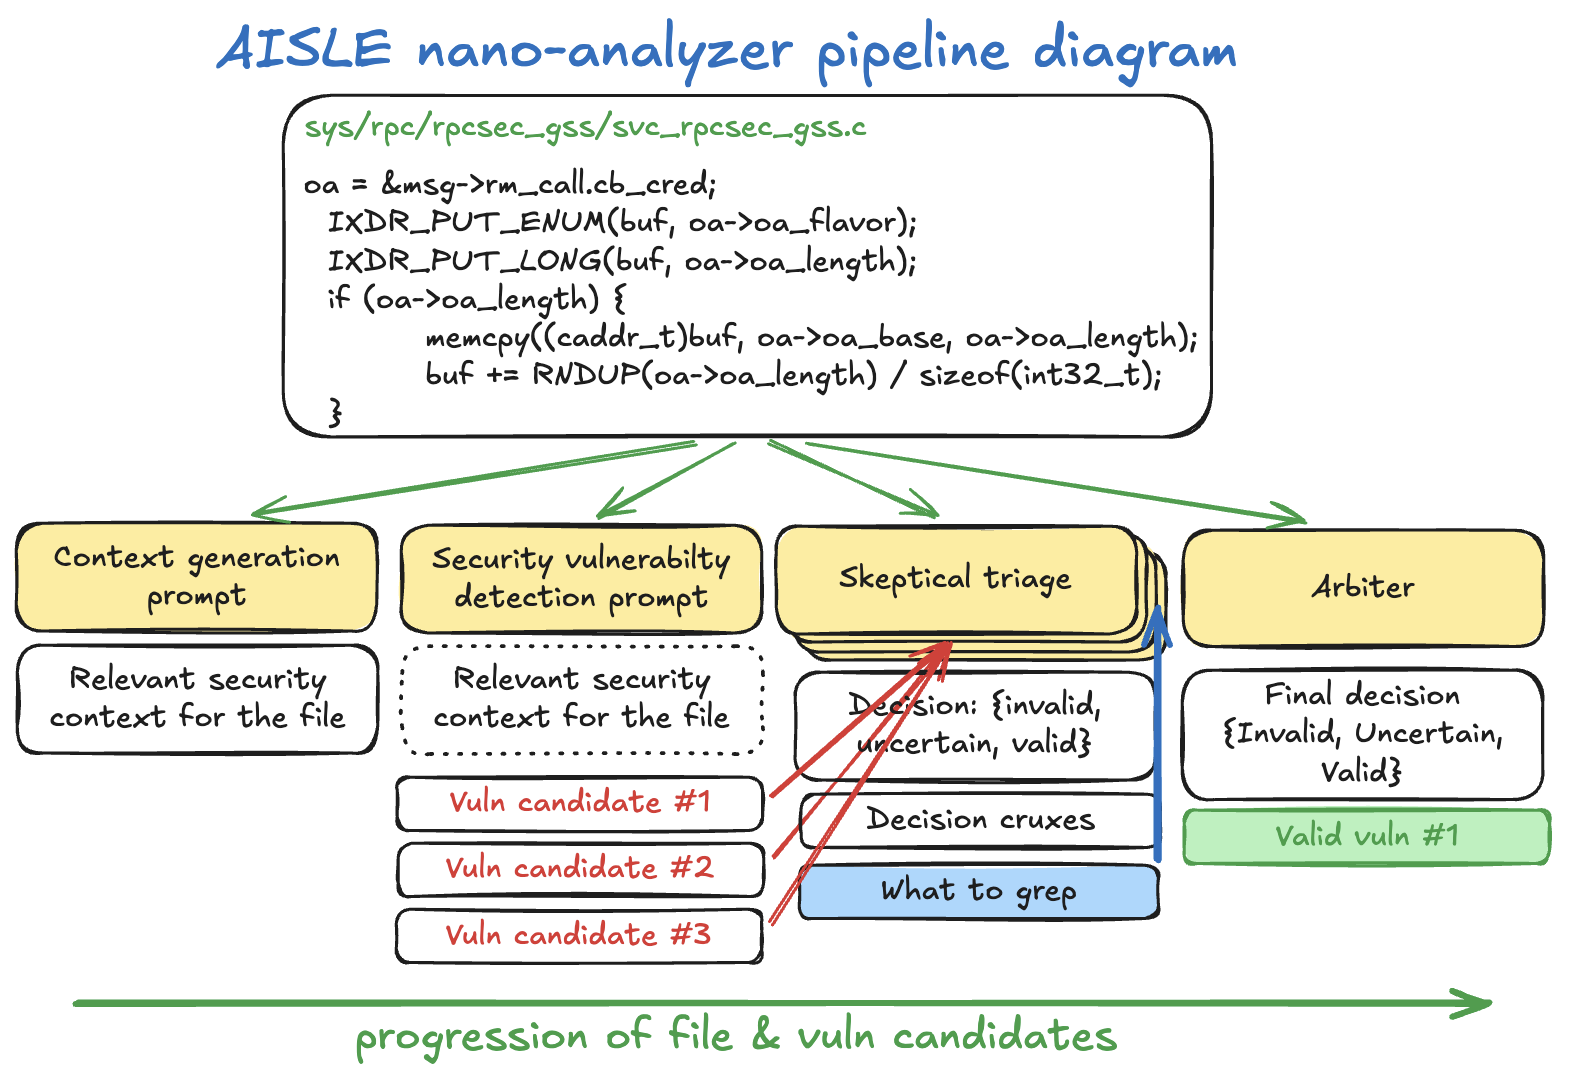
BudgetScan staví na open-source skeneru nano-analyzer od AISLE (Apache-2.0, představeném na jejich blogu). Zde je původní architektura a přehled toho, jak ji rozšiřujeme o řízení rozpočtu a termínu.

Architektura pipeline skeneru nano-analyzer od AISLE

Původní schéma nano-analyzer (autor: AISLE): Rozklad zdrojového repozitáře → kontext a sken → vícekolový filtr triáže → markdown report.

Co stavíme nad původním open-source jádrem

💰 Předběžný odhad nákladů (`budget.py`)

Změří skenovatelné zdrojové soubory, odhadne vstupní a výstupní tokeny pro kontext, sken i triáž a spočítá cenu ještě před spuštěním.

⚖️ Běhový Budget Governor (`--budget-usd`)

Před každým LLM voláním rezervuje horní odhad, drží rozpočet na triáž přijatých souborů a po volání zaúčtuje skutečnou spotřebu.

⏱️ Vynucení časového limitu (`--deadline`)

Předchází timeoutům v CI pipeline sledováním reálného času běhu a včasným vygenerováním částečného reportu s pokrytými soubory.

🔍 Vícekolová skeptická triáž (Kola 1–5)

Nálezy střední a vyšší závažnosti procházejí vícekolovou skeptickou oponenturou s prohledáváním kódu (`rg`) a rozhodčím kolem.

⚡ Přeskakování nezměněných souborů (Plán)

Přeskočení nezměněných souborů mezi commity, abyste za stejný kód neplatili dvakrát, dnes existuje v komunitním Go portu a plánujeme ho i do hlavního skeneru.

🛡️ Integrace do GitLab MR & GitHub Actions

CI úlohy, které skenují změněné soubory v merge/pull requestu a udržují jeden aktualizovaný komentář s výsledky (v privátním testování; viz návod).

Spuštění z příkazové řádky nebo CI pipeline

Běží všude, kde běží Python a Git. Podrobný postup a aktuální stav najdete v návodu k použití.

# Naklonování veřejného open-source skeneru:
git clone https://github.com/Huge/nano-analyzer.git
cd nano-analyzer

# Spuštění skenu se 3 koly skeptické triáže:
export OPENROUTER_API_KEY=sk-or-...
python3 scan.py /path/to/src --model qwen/qwen3-32b --triage-rounds 3
# .gitlab-ci.yml (integrace pro MR v privátním testování):
include:
  - local: gitlab/.gitlab-ci.yml

variables:
  NANO_GITLAB_IMAGE: registry.gitlab.com/<group>/<project>/nano-analyzer:latest
  NANO_GITLAB_SCAN_MODE: changed
  NANO_GITLAB_TRIAGE_ROUNDS: "3"
# .github/workflows/nano-analyzer.yml: sken změněných souborů při pull_request
name: nano-analyzer
on: pull_request
permissions:
  contents: read
jobs:
  scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
        with: { fetch-depth: 0 }
      - uses: actions/checkout@v4
        with: { repository: Huge/nano-analyzer, path: .nano-analyzer }
      - name: Scan changed source files
        env:
          OPENROUTER_API_KEY: ${{ secrets.OPENROUTER_API_KEY }}
        run: |
          git diff --name-only --diff-filter=AMRT "origin/${{ github.base_ref }}...HEAD" \
            | grep -E '\.(c|h|cc|cpp|go|py|js|ts|rs|java)$' > changed.txt || true
          [ -s changed.txt ] || exit 0
          xargs -a changed.txt python3 .nano-analyzer/scan.py \
            --model qwen/qwen3-32b --repo-dir . --output-dir scan-results

Proč platit za sken, a ne za licenci

Žádné nevyužité licence. Platíte za skeny, které skutečně proběhnou.

Kontrola Rozpočtu

Odečet Kreditu Pouze Při Skenu

Žádné licence pro vývojáře, kteří PR otevřou jednou za čas. Kredit se odečte jen tehdy, když sken proběhne, a to podle toho, kolik skutečně stál. Selhání jsou vzácná, a když už k nějakému dojde, nic vám nestrhneme.

Přesnost

Skeptická vícekolová triáž

AI skenery generují šum, pokud nejsou korigovány. Nálezy se střední a vyšší závažností procházejí skeptickou vícekolovou triáží, která falešné poplachy výrazně omezuje. Berte výsledky jako silná vodítka pro lidského revidenta, ne jako rozsudek.

Ohled na termín

Skeny s ohledem na termín (--max-delay)

S parametrem --max-delay 5m je BudgetScan navržen tak, aby CI pipeline nezdržoval: když se blíží termín, přestane spouštět novou práci a zveřejní částečný report s přehledem pokrytých souborů.

Vícekolová filtrace nálezů

Každé podezření prochází několika koly skeptické oponentury, než se dostane k lidskému revidentovi:

Fáze 1–2
Kontext a úvodní sken
Kolo 1
Skeptická kontrola kódu
Kola 2–5
Hledání v repozitáři (rg)
Arbiter
Rozhodnutí sporných hlasů
Výstup
Silné podněty pro člověka

Příběhy úspěchu: Ověřené výsledky v upstreamu

Skutečné výsledky na skutečných open-source projektech, s odkazy, které si můžete ověřit. Nálezy slouží správcům jako podněty; před nahlášením je vždy prověří člověk.

Opraveno v CVS OpenBSD • říjen 2026

tmux: pád serveru při copy-mode -S

Dereference NULL ukazatele na klienta v copy-mode -S shodila celý server tmuxu. Autor a hlavní správce Nicholas Marriott zprávu přijal a opravu začlenil do OpenBSD.

„Applied to OpenBSD now, will be in GitHub later. Thanks!“ — Nicholas Marriott

Jak to číst. Skener upozornil na nechráněný ukazatel jako na podnět; člověk izoloval spuštění přes hooky, napsal regresní test a odeslal opravu.

Vydáno ve v1.36.0 • říjen 2026

KDE Connect: neomezený Bluetooth buffer

Bluetooth backend pro Android ukládal příchozí pakety bez limitu velikosti, takže spárované zařízení mohlo vyčerpat paměť. Správce Albert Vaca Cintora začlenil naši opravu v MR !696.

„Thanks for catching this!“ — Albert Vaca Cintora

Jak to číst. Triáž označila útočníka za vzdáleného; čtení kódu to zúžilo na volitelný beta backend a už spárované zařízení.

Začleněno do upstreamu • říjen 2026

Himalaya: terminal injection a BiDi spoofing

Neošetřená metadata umožňovala přepsání schránky přes OSC 52. Správce Clément Douin vyčlenil sanitizaci do sdílené knihovny pimalaya-cli 0.2.6 se spoluautorstvím.

„Thanks for the report and the clear write-up, the problem is real.“ — Clément Douin

Jak to číst. Spolupráce se správcem proměnila opravu jedné chyby ve sdílenou funkci pro sesterské CLI nástroje.
Zobrazit všech 11 případových studií →

Kam putuje můj kód?

Stručně: jen k poskytovateli LLM, kterého si zvolíte. U hostovaných skenů je to evropská inference s nulovou retencí dat, při provozu u vás s vlastním endpointem nikam mimo vaši infrastrukturu.

Nulová retence dat ve výchozím nastavení

Hostovaný BudgetScan spouští skeny na inferenci našeho partnera Kosmik Compute, který pracuje s nulovou retencí dat: prompty a výstupy se neukládají a nikdy se nepoužívají k trénování modelů. Uchovávají se jen provozní metadata (například záznamy požadavků), nejdéle 30 dní. Jejich zásady soukromí.

Servery v Praze, pod GDPR

Servery Kosmiku stojí v Praze a provozuje je česká společnost podléhající GDPR. Inferenční API je kompatibilní s OpenAI: viz dokumentace API.

Nebo celé u vás (on-prem)

Skener je open source (Apache-2.0) a můžete ho provozovat na vlastní infrastruktuře. Napojení na vlastní LLM endpoint (vLLM, Ollama nebo jiný server kompatibilní s OpenAI), díky kterému kód vaši síť vůbec neopustí, funguje v našem buildu pro raný přístup a chystáme ho i do open-source skeneru. Ten dnes volá OpenAI nebo OpenRouter.

Přehledné kreditové účtování

Žádné paušály ani poplatky za vývojáře. Předplatíte si kredit pro celý tým, nastavíte strop na pull request a platíte jen za proběhlé audity. Selhané skeny neúčtujeme.

Zobrazit ceník a kalkulačku úspor Soukromí a provozovatel